
O impacto da legislação e o papel das soluções à medida
A legislação reforçou as responsabilidades. A proteção efetiva exige decisões, tecnologia bem gerida e pessoas preparadas. Para as empresas portuguesas, e para o tecido empresarial do Algarve, o desafio é transformar estas exigências numa capacidade que funcione todos os dias.
Quando uma empresa perde acesso às reservas, à faturação ou aos documentos de clientes, a atividade fica comprometida. Uma conta comprometida, uma instrução de pagamento fraudulenta ou uma aplicação indisponível podem ser suficientes para interromper a operação. É por isso que a cibersegurança deve entrar nas decisões sobre continuidade, investimento e organização do trabalho.
Na Cyberprotech®, olhamos para a Ciber(in)Segurança a partir desta realidade: perceber o que pode falhar, qual seria o impacto e o que é necessário fazer para reduzir o risco. A resposta deve ser ajustada à empresa, às suas pessoas e à sua capacidade de manter as medidas em funcionamento.
A preocupação internacional ajuda a colocar a questão
A notícia da IT Insight de 30 de outubro refere que 41% dos líderes tecnológicos inquiridos identificam a cibersegurança como a sua maior preocupação e que 78% preveem aumentar o investimento nesta área. São resultados internacionais atribuídos ao CIO 2026 Outlook, da Experis, e não uma medição das empresas portuguesas. [1]
O relatório público da Experis confirma uma tensão relevante: 72% dos participantes consideram alinhadas a estratégia de risco e a preparação da organização, face a 77% em 2025. O inquérito ouviu 1 930 líderes tecnológicos em 12 países. Estes indicadores descrevem perceções e intenções; não equivalem a uma auditoria à eficácia dos controlos. [2]
Para uma empresa, a pergunta útil é concreta: o investimento realizado já permite detetar um problema, tomar uma decisão e recuperar a operação dentro do tempo de que o negócio necessita?
Portugal tem progredido mas mantém lacunas
Segundo os dados do INE divulgados pela Pordata, em 2024 as PME representavam 99,9% das empresas portuguesas e as microempresas 96,1%. Uma abordagem de segurança adequada ao país tem, por isso, de conseguir funcionar em organizações pequenas, com recursos limitados e responsabilidades acumuladas. [3]
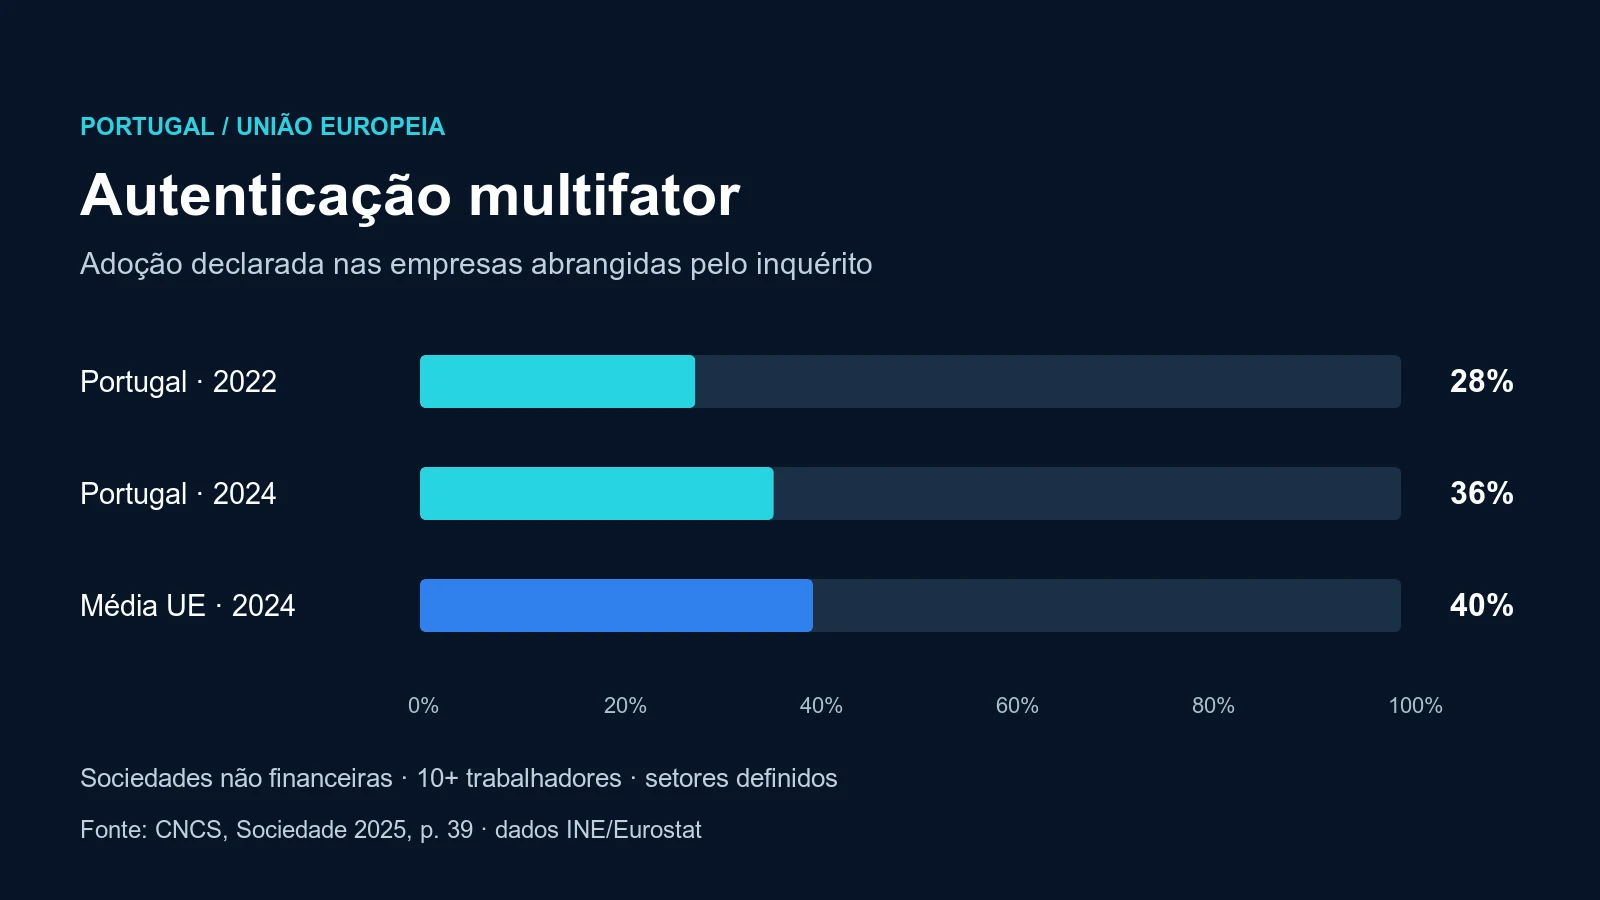
O relatório Cibersegurança em Portugal — Sociedade 2025, publicado pelo CNCS em abril de 2026, mostra progresso na adoção de medidas. Por exemplo, a utilização declarada de autenticação com pelo menos dois fatores passou de 28% em 2022 para 36% em 2024, ainda abaixo dos 40% da média da União Europeia. [4]
Este indicador respeita a empresas não financeiras constituídas como sociedade, com pelo menos 10 trabalhadores, nos setores abrangidos pelo inquérito INE/Eurostat. Não descreve a totalidade das empresas nem permite estimar a situação das microempresas. Mostra, contudo, que uma proteção básica de acessos ainda estava longe de ser generalizada naquele universo. [4]
A nossa leitura é que existe espaço para melhorias concretas antes de projetos complexos: organizar contas e permissões, proteger o correio eletrónico, corrigir sistemas expostos, verificar cópias de segurança e estabelecer quem decide quando surge um incidente. A escolha das prioridades deve resultar de um diagnóstico.
No Algarve a continuidade tem um peso particular
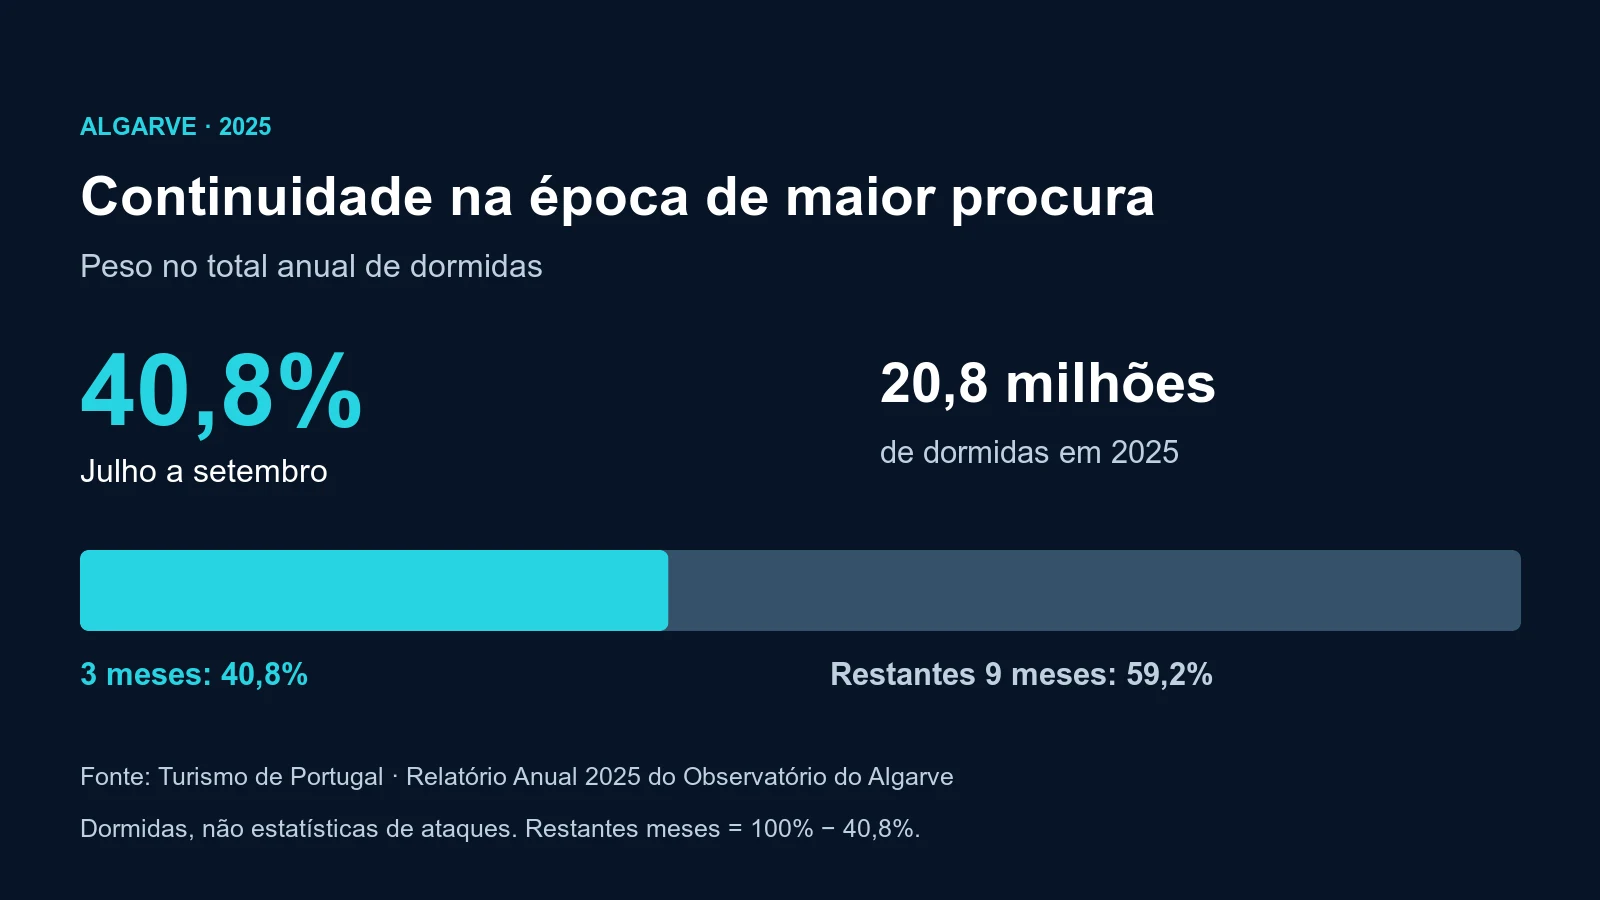
Os dados de 2024 do INE publicados no BeAlgarve identificam 98 598 empresas na região, das quais 95 280 eram microempresas. Acresce uma atividade turística com forte expressão: segundo o Turismo de Portugal, o Algarve registou 20,8 milhões de dormidas em 2025, com uma taxa de sazonalidade de 40,8%, correspondente ao peso de julho, agosto e setembro no total anual. [5][6][7]
A implicação operacional é clara: uma falha nos sistemas de reservas, receção ou faturação, num período de maior procura, pode afetar o atendimento e a receita. É esta dependência que justifica preparar a continuidade. Estes dados não permitem concluir que o Algarve sofra mais ataques do que outras regiões.
Em empresas com contratação sazonal, importa preparar a entrada e a saída de colaboradores, atribuir acessos individuais e garantir formação antes de começarem a trabalhar. Numa unidade turística, deve também avaliar-se a separação das redes de hóspedes, administração e equipamentos, bem como os acessos remotos de prestadores.
O mesmo raciocínio aplica-se a outros setores. Uma imobiliária deve conseguir validar instruções de pagamento; um gabinete de contabilidade precisa de proteger documentos e prazos; uma clínica depende da disponibilidade das aplicações e da confidencialidade da informação. Estes são exemplos de necessidades a avaliar, não conclusões de uma auditoria às empresas da região.
O que a legislação mudou
A obrigação de proteger informação já existia. O RGPD exige medidas técnicas e organizativas adequadas ao risco no tratamento de dados pessoais. Em 2023, a CNPD voltou a concretizar orientações sobre segurança, incluindo organização, acessos, recuperação e prevenção. A NIS2 acrescenta um enquadramento mais amplo de cibersegurança para as entidades abrangidas. [8][9]
Em Portugal, o Decreto-Lei n.º 125/2025, de 4 de dezembro, transpôs a NIS2 e entrou em vigor em 3 de abril de 2026. O regime alargou o universo de entidades reguladas e reforça o papel da gestão na aprovação e supervisão das medidas, na formação regular e na gestão proporcional do risco. O apoio externo não substitui as responsabilidades legais próprias da gestão. [9]
O Regulamento n.º 756/2026, de 22 de junho, concretizou procedimentos de autoidentificação e qualificação, comunicação de incidentes, referenciais e níveis de conformidade. Há uma aplicação faseada: determinadas disposições produzem efeitos em 22 de junho de 2028, nos termos do artigo 10.º, n.º 2, do decreto-lei. Isso não suspende globalmente o regime até essa data. [9][10]
O prazo inicial de autoidentificação no MyCiber terminou em 15 de setembro de 2026 para as entidades já em atividade sujeitas a essa obrigação. Cada organização deve confirmar o seu enquadramento e tratar os atos aplicáveis ainda em falta. O registo é uma etapa do processo; não constitui certificação de segurança. [11][12]
O enquadramento depende do setor, da dimensão, dos serviços prestados e das exceções previstas. Nem todas as PME estão diretamente abrangidas. Um hotel ou um restaurante também não ficam automaticamente abrangidos apenas por utilizarem tecnologia. [9][12]
Mesmo fora do âmbito direto, uma empresa pode receber exigências contratuais de clientes que precisam de gerir a segurança dos seus fornecedores. Convém distinguir essa relação comercial da sujeição direta à lei. Em qualquer caso, continuam a existir os deveres aplicáveis à proteção de dados e as necessidades de continuidade do próprio negócio. [8][9]
O que ainda falta mudar na prática
A lei alterou responsabilidades e mecanismos de cumprimento. Os dados anteriores à sua entrada em vigor não permitem demonstrar que essa alteração já tornou as empresas mais seguras. Essa avaliação exige acompanhar resultados ao longo do tempo.
Para a Cyberprotech®, a mudança deve ser verificável no trabalho diário: contas desnecessárias removidas, atualizações acompanhadas, recuperação testada, suspeitas comunicadas e decisões de resposta treinadas. Uma política aprovada ganha utilidade quando as pessoas sabem aplicá-la e conseguem fazê-lo nas condições reais de trabalho.
A gestão pode começar por exigir respostas a cinco perguntas:
Também faz falta tornar a implementação acessível às organizações mais pequenas: orientação clara, apoio especializado proporcional e formação compatível com os seus horários e funções. O trabalho deve ser faseado, com prioridades e responsáveis definidos, mantendo os requisitos legais aplicáveis.
- Quais os serviços que não podem parar e durante quanto tempo conseguimos funcionar sem eles?
- Quem tem acesso aos sistemas e quem revê essas permissões?
- Quando foi testada a recuperação dos dados e o que ficou por resolver?
- Quem recebe, analisa e encaminha os alertas de segurança?
- Quem decide e comunica se houver fraude, indisponibilidade ou perda de informação?
O fator humano continua a fazer a diferença
O fator humano inclui quem atende clientes, autoriza pagamentos, administra sistemas e decide o orçamento. A preparação de cada uma destas pessoas influencia a capacidade de reconhecer uma situação anómala e agir a tempo.
Considere um pedido urgente para alterar o IBAN de um fornecedor. A proteção deve combinar segurança do correio, permissões adequadas e um procedimento de confirmação através de um contacto já conhecido. O colaborador precisa de saber como confirmar e de ter autorização para interromper o pagamento enquanto esclarece a dúvida.
É esta combinação que recomendamos: controlos que reduzam a possibilidade de erro, procedimentos fáceis de executar e pessoas com liberdade para comunicar suspeitas. A formação deve usar situações da própria atividade e ser reforçada quando entram trabalhadores, mudam ferramentas ou surgem novos riscos.
A administração também deve treinar. Perante uma interrupção, alguém terá de decidir prioridades, ativar alternativas, coordenar fornecedores e comunicar com clientes. Um exercício permite identificar dúvidas e dependências antes de essas decisões serem necessárias numa situação real.
Na Academia Cyberprotech®, a formação é desenhada por função, risco e contexto. Pode assumir formato individual ou para equipas, presencial, online em direto ou híbrido, com exercícios e avaliação. O objetivo é preparar decisões e comportamentos que possam ser aplicados no posto de trabalho. [13][14]
Como a Cyberprotech pode ajudar
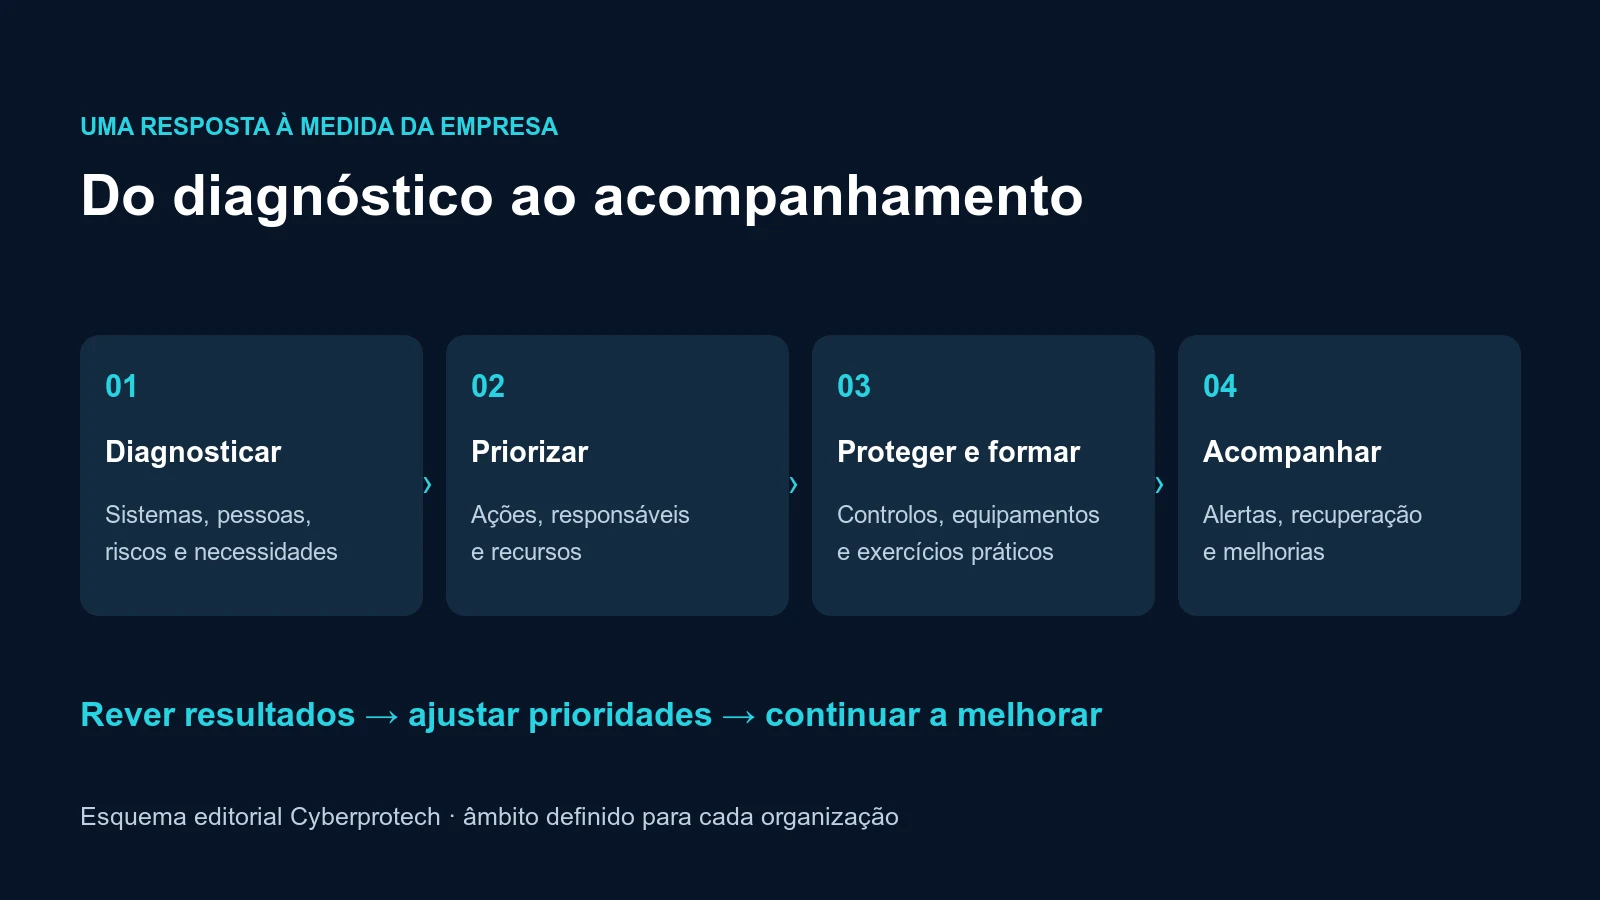
A intervenção começa por conhecer a organização: atividade, sistemas essenciais, dados, pessoas, fornecedores, recursos disponíveis e obrigações aplicáveis. A partir daí, propomos uma combinação de serviços, tecnologia, formação e acompanhamento com objetivos definidos. [15]
Diagnóstico e orientação à gestão
Apoiamos a identificação de riscos, a revisão de configurações, a organização de prioridades e a preparação de um plano de ação. O acompanhamento de conformidade, proteção de dados e CISO Advisory/vCISO pode ajudar a gestão e os responsáveis internos a tomar decisões e manter evidências, dentro do âmbito acordado. [15]
Equipamentos e infraestrutura adequados
Quando o diagnóstico o justifica, a resposta pode incluir firewalls, redes Wi-Fi separadas por utilização, switches, armazenamento, servidores, proteção elétrica ou conectividade alternativa. O valor depende do dimensionamento, da configuração, da manutenção e da integração com a operação. Avaliamos também o que pode ser aproveitado na infraestrutura existente. [16]
Proteção e gestão continuada
Os serviços geridos podem abranger a proteção de computadores e servidores, gestão de acessos, atualizações, Microsoft 365, correio eletrónico e cópias de segurança. Definimos o âmbito e os testes necessários para que a recuperação corresponda às prioridades do negócio. [15]
Monitorização com análise e resposta definidas
A monitorização de disponibilidade e desempenho ajuda a acompanhar a operação. A monitorização de segurança permite recolher sinais relevantes, analisá-los e encaminhar situações que exigem intervenção. A cobertura, os horários, os tempos de resposta e as ações autorizadas devem ficar claros no serviço contratado. [17][18]
Um alerta deve ter um destinatário, critérios de análise e uma ação possível. A análise humana relaciona os sinais técnicos com a atividade da empresa e orienta a decisão seguinte. A utilidade do acompanhamento mede-se também pelas falhas corrigidas, pela qualidade da deteção e pela preparação para responder.
Formação ajustada às pessoas
Uma receção, um departamento financeiro e uma equipa técnica enfrentam decisões diferentes. Adaptamos linguagem, exemplos e exercícios às funções, incluindo integração de novos trabalhadores e preparação das chefias. A avaliação permite identificar dúvidas e orientar o reforço posterior. [13]
O que significa uma solução à medida
Uma solução tailor-made deve tornar visíveis as escolhas: o que proteger primeiro, quais os equipamentos necessários, que formação realizar, o que monitorizar e como acompanhar os resultados. Estes exemplos ilustram combinações possíveis:
A escolha final depende do diagnóstico. Uma empresa pode começar por corrigir acessos e testar a recuperação; outra pode precisar de renovar a rede e contratar acompanhamento operacional. A evolução deve respeitar o risco e a capacidade de execução, preservando os requisitos mínimos aplicáveis.
O acompanhamento pode ser medido com indicadores simples: contas críticas protegidas, acessos revistos, correções pendentes, recuperações concluídas e ações de formação aplicadas. A gestão passa assim a conhecer o estado da proteção e o trabalho que ainda falta fazer.
| Contexto | Prioridades a avaliar | Resultado a verificar |
|---|---|---|
| PME de serviços ou contabilidade | Correio, MFA, permissões, atualizações, cópias de segurança e validação de pagamentos. | Acessos revistos, recuperação testada e procedimentos conhecidos. |
| Hotel ou unidade turística | Reservas, redes separadas, contas sazonais, fornecedores e preparação da receção. | Recuperação dos serviços críticos testada e acessos revistos nas entradas e saídas de colaboradores. |
| Clínica ou entidade de cuidados | Acessos por função, confidencialidade, aplicações essenciais e coordenação com fornecedores. | Informação acessível a quem dela necessita e recuperação exercitada. |
Começar pelo que a empresa precisa de proteger
A Cyberprotech®, em Loulé, pode ajudar a transformar necessidades de segurança e conformidade num plano executável, com serviços, equipamentos, formação e monitorização ajustados à organização. [19]
O primeiro passo é identificar o que precisa de continuar a funcionar, quais os dados a proteger e quem toma decisões todos os dias. Com esse contexto, torna-se possível definir prioridades e acompanhar a melhoria.
Fale connosco para avaliar as necessidades da sua empresa e construir uma resposta à medida.
cyberprotech.pt/contacts/ | info@cyberprotech.pt | +351 289 413 001